KL’s egne undersøgelser viser, at kommunerne fortsat mangler grundlæggende sikkerhedsforanstaltninger. Datatilsynet har gennemgået alle 98 kommuners arbejde med persondatasikkerhed og fundet tilbagevendende udfordringer. Nu skal fem fælleskommunale IT-organisationer være med til at styrke sikkerheden. Men spørgsmålet er, om kommunerne kan nå at skabe den nødvendige robusthed, før et alvorligt cyberangreb rammer.
Danmark er et af verdens mest digitaliserede samfund. Kommunerne administrerer enorme mængder følsomme oplysninger om borgernes helbred, økonomi, sociale forhold og familieliv.
Samtidig er kommunerne ansvarlige for en betydelig del af den offentlige service, som skal fungere – også når samfundet rammes af kriser.
Men hvor godt er de 98 danske kommuner egentlig rustet til at modstå cyberangreb?
En gennemgang af KL’s egne undersøgelser, Datatilsynets kontrol og regeringens aftaler med kommunerne viser et billede af en kommunal sektor, hvor der arbejdes målrettet med cybersikkerhed, men hvor flere grundlæggende udfordringer endnu ikke er løst.
Det har nu ført til både skærpede lovkrav, myndighedstilsyn og en omfattende omlægning af den kommunale IT-drift.
KL erkender, at den grundlæggende cybersikkerhed skal styrkes
KL har gennem flere år gennemført den årlige undersøgelse KL Baseline, som kortlægger kommunernes arbejde med cyber- og informationssikkerhed.
Undersøgelsen omfatter både tekniske sikkerhedsforanstaltninger og de organisatoriske processer, der skal sikre, at kommunerne har styr på deres digitale infrastruktur.
KL konstaterer selv, at der fortsat er grundlæggende processer og sikkerhedstiltag, som skal styrkes.
Det handler blandt andet om, hvorvidt kommunerne har de nødvendige procedurer, sikkerhedskontroller og beredskabsplaner på plads, og om sikkerhedsarbejdet er tilstrækkeligt forankret i organisationen.
KL anbefaler derfor, at kommunerne prioriterer de tekniske minimumskrav og arbejder systematisk med at opbygge et mere modent cyberberedskab.
Det er en væsentlig konstatering.
For det betyder, at udfordringen ikke alene handler om nye og avancerede cybertrusler. Den handler også om at få de grundlæggende sikkerhedsforanstaltninger til at fungere konsekvent i den enkelte kommune.
Datatilsynet har undersøgt alle 98 kommuner – og finder gentagne problemer
Datatilsynets undersøgelser understøtter billedet af, at der fortsat er behov for forbedringer.
I 2022 gennemførte Datatilsynet skriftlige tilsyn med 50 kommuner og fem regioner. I 2024 fulgte yderligere 48 kommuner.
Dermed har tilsynet gennem de to undersøgelsesrunder fået et overordnet indblik i behandlingssikkerheden i samtlige 98 kommuner.
Resultaterne fra 2024 viste, at flere af de udfordringer, som blev identificeret i 2022, fortsat krævede opmærksomhed.
Datatilsynet pegede særligt på fem områder:
- Mangelfulde procedurer for sletning af personoplysninger.
- Risiko for utilsigtet deling af personoplysninger via e-mail.
- Utilstrækkelig styring af medarbejdernes adgangsrettigheder.
- Mangler i konsekvensanalyser af behandling af personoplysninger.
- Behov for bedre domænesikkerhed.
Det er ikke nødvendigvis avancerede tekniske problemer. Flere af forholdene handler om styring, kontrol og faste procedurer.
Og det er netop denne type forhold, der kan få alvorlige konsekvenser, når kommunerne håndterer oplysninger om nogle af samfundets mest sårbare borgere.
Datatilsynets undersøgelser var overvejende baseret på kommunernes egne evalueringer. Resultaterne kan derfor ikke bruges til at konkludere, at alle kommuner har samme sikkerhedsmangler, eller at der er konstateret konkrete sikkerhedsbrud i alle kommuner.
Men undersøgelserne dokumenterer, at udfordringerne ikke er isoleret til en enkelt kommune.
Kommunerne udsættes for tusindvis af angrebsforsøg
Cybertruslen er ikke teoretisk.
En undersøgelse fra KL, omtalt i juni 2025, viste, at mere end halvdelen af kommunerne selv vurderede, at de oplevede mindst 1.000 cyberangrebsforsøg dagligt.
Der er tale om kommunernes egne vurderinger af angrebsforsøg – ikke dokumentation for, at angrebene lykkes.
Alligevel illustrerer tallene det konstante pres på kommunernes digitale systemer.
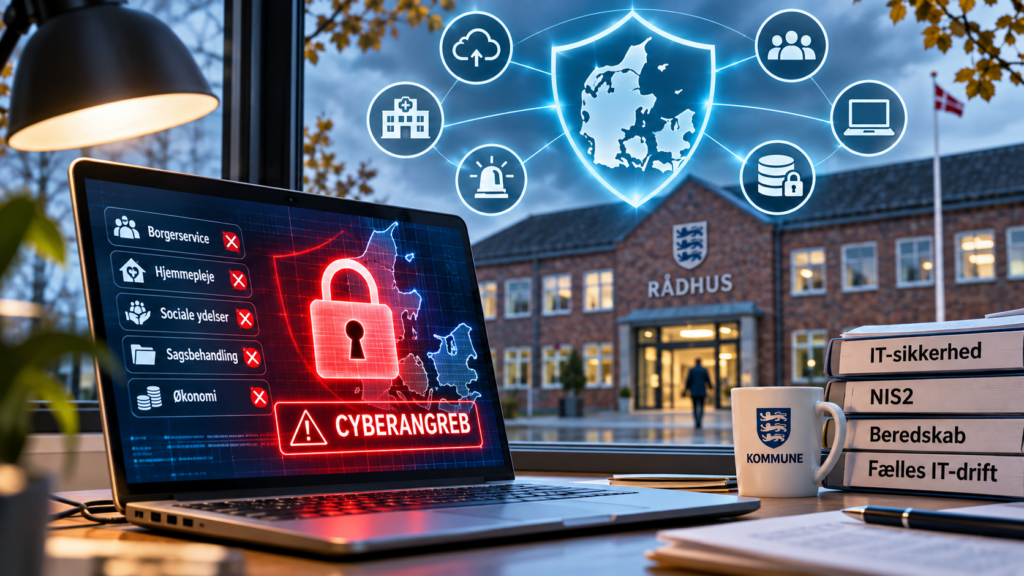
Et angreb kan ramme mere end administrative systemer. Digitale nedbrud kan påvirke borgerservice, hjemmepleje, sociale ydelser, sagsbehandling og kommunikationen mellem myndigheder og borgere.
Derfor er cybersikkerhed ikke længere blot et spørgsmål for kommunens IT-afdeling.
Det er også et spørgsmål om beredskab, kontinuitet og kommunal ledelse.
Nyt tilsyn i 2026 omfatter samtlige kommuner
Den 19. maj 2026 iværksatte Styrelsen for Samfundssikkerhed et nyt tilsyn med samtlige 98 kommuner.
Tilsynet bygger på de forpligtelser, som følger af NIS2-lovgivningen, der trådte i kraft i Danmark den 1. juli 2025.
Kommunerne skal dermed arbejde mere systematisk med blandt andet risikostyring, sikkerhedsforanstaltninger, hændelseshåndtering og beredskab.
Styrelsen har udsendt en spørgeramme til alle kommunerne og oplyser, at et antal kommuner efterfølgende vil blive udvalgt til mere dybdegående tilsyn.
De samlede resultater af denne tilsynsrunde fremgår endnu ikke af styrelsens offentlige tilsynsoversigt.
Det betyder, at der fortsat mangler et samlet, offentligt billede af, hvor langt kommunerne konkret er nået med at leve op til de nye krav.
Fem nye IT-organisationer skal styrke sikkerheden
Regeringen og KL har samtidig besluttet at gennemføre en af de største organisatoriske ændringer af den kommunale IT-drift i nyere tid.
Med økonomiaftalen for 2026 blev det aftalt at samle kommunernes basale IT-drift i fælleskommunale enheder.
KL’s plan er nu etableringen af fem fælleskommunale IT-serviceorganisationer, der skal være oprettet senest den 1. januar 2027.
Organisationerne skal overtage ansvaret for centrale dele af kommunernes netværks- og serverdrift inden udgangen af 2027.
Formålet er blandt andet at skabe stærkere faglige miljøer, mere ensartet drift og bedre mulighed for specialiseret cybersikkerhed.
Der er afsat 195 millioner kroner til implementeringen i perioden 2026-2029.
En kortlægning af samtlige kommuners netværks- og serverdrift blev gennemført i efteråret 2025, og KL har efterfølgende arbejdet med tekniske mål for de nye organisationer.
Ambitionen er at reducere den sårbarhed, der kan opstå, når avancerede sikkerhedsopgaver skal løses af mange forskellige organisationer med varierende ressourcer og kompetencer.
Men sammenlægningen rejser også væsentlige spørgsmål.
For hvem har det operationelle ansvar, hvis en fælleskommunal IT-organisation rammes af et alvorligt angreb? Hvordan sikres det, at én hændelse ikke rammer mange kommuner samtidig? Og hvordan fastholdes den lokale kommunes mulighed for at handle hurtigt i en krisesituation?
Større driftsenheder kan skabe bedre sikkerhed, men fælles løsninger kan også medføre fælles afhængigheder.
Derfor bliver den konkrete organisering, ansvarsfordeling og sikkerhedsarkitektur afgørende.
Det kommunale ansvar forsvinder ikke med fælles IT-drift
Et centralt spørgsmål er, hvordan kommunerne fremover skal fordele ansvaret mellem de nye IT-organisationer og den enkelte kommunes politiske og administrative ledelse.
At flytte serverdrift og netværksinfrastruktur til en fælles organisation fjerner ikke kommunens ansvar for myndighedsopgaverne eller beskyttelsen af borgernes oplysninger.
Kommunerne skal fortsat kunne dokumentere, at risici håndteres, at kritiske funktioner kan videreføres, og at ansvaret for sikkerheden er klart placeret.
Det gælder også de situationer, hvor digitale systemer ikke er tilgængelige.
Kan hjemmeplejen arbejde videre uden adgang til de normale systemer? Kan kommunen udbetale nødvendige ydelser? Og kan borgerne fortsat få hjælp, hvis den digitale infrastruktur rammes?
Det er spørgsmål, der bør indgå direkte i kommunernes beredskabsplanlægning.
Også afhængigheden af leverandørerne er kommet i fokus
Den 5. november 2026 offentliggjorde KL endnu et initiativ, der skal hjælpe kommunerne med at kortlægge kritiske afhængigheder i deres IT-systemer.
Indsatsen skal give kommunerne bedre mulighed for at identificere risici ved afhængighed af bestemte teknologier, platforme og leverandører.
Arbejdet omfatter et fælles værktøj til vurdering af digital handlefrihed og skal gøre det lettere for kommunale ledelser at træffe beslutninger om risici og alternative løsninger.
Det viser, at cybersikkerhed også handler om, hvorvidt kommunerne reelt kan opretholde deres drift, hvis en central leverandør eller teknologisk løsning svigter.
Cybersikkerhed skal være et ledelsesansvar
De samlede undersøgelser efterlader et centralt spørgsmål:
Har kommunerne tilstrækkelig kontrol over deres digitale beredskab?
KL’s undersøgelser viser, at de grundlæggende sikkerhedsprocesser fortsat skal styrkes. Datatilsynet har dokumenteret tilbagevendende udfordringer med beskyttelsen af personoplysninger. Og regeringen og KL har besluttet en omfattende organisatorisk omlægning for at styrke kommunernes IT-drift.
Samtidig er kommunerne blevet omfattet af skærpede lovkrav, som skal løfte sikkerhedsniveauet.
Det er en udvikling, der peger i retning af et mere systematisk og fælleskommunalt arbejde med cybersikkerhed.
Men nye organisationer